משרד האוצר האמריקאי חושף פרשיית סייבר וטרור בינלאומית חמורה. פרטים
בהודעה רשמית שהוציא משרד האוצר האמריקאי (OFAC), פורטה פרשיית סייבר וטרור בינלאומית חמורה.
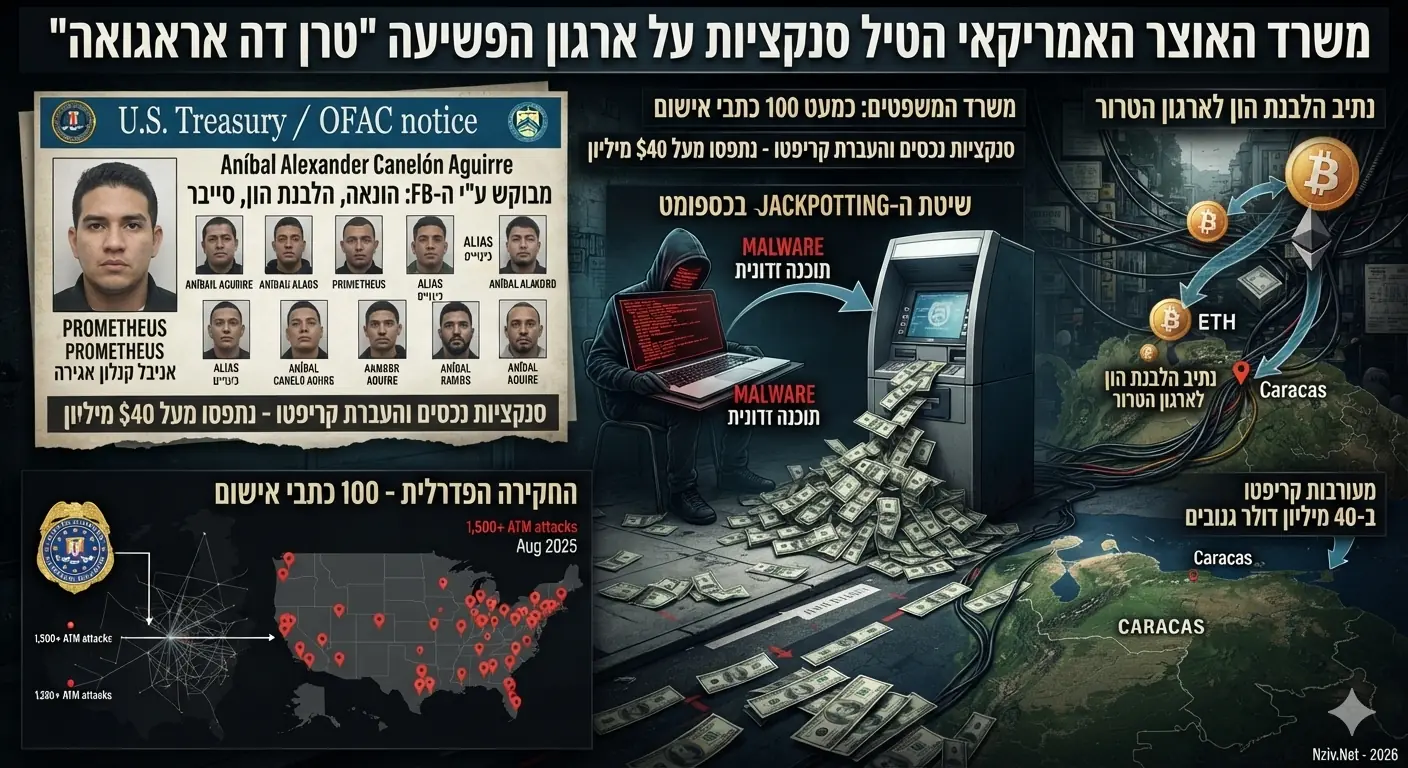
הסיפור מאחורי הדיווח עוסק ברשת פיננסית מתוחכמת של ארגון הטרור והפשע הוונצואלי טרן דה אראגואה (Tren de Aragua), אשר הצליחה לשדוד מיליוני דולרים מבנקים בארצות הברית באמצעות מתקפות סייבר מסוג "Jackpotting" על מכשירי כספומט.
1. שיטת הפעולה: ריקון כספומטים (ATM Jackpotting)
חברי הרשת השתמשו בתוכנות זדוניות (Malware) שהותקנו פיזית או מרחוק על גבי מכשירי כספומט ברחבי ארה"ב. התוכנה עקפה את מערכות האבטחה של המכשיר ואיפשרה להם לשלוח פקודה ידנית המאלצת את הכספומט לפלוט את כל המזומנים שבתוכו ברצף, עד שהמכונה התרוקנה לחלוטין.
2. היקף הנזק והלבנת ההון בקריפטו
- היקף הגניבה: נכון לאוגוסט 2025, הרשת ביצעה יותר מ-1,500 מתקפות ב-26 מדינות שונות בארה"ב, וגנבה סכום כולל של כ-40.7 מיליון דולר.
- נתיב הכסף: כדי להסתיר את מקור הכספים ולהעביר אותם לידי ארגון הטרור בוונצואלה ובמקומות אחרים, חברי הרשת השתמשו בעסקאות מטבעות קריפטו מבוזרות ובחברות קש (בין היתר במקסיקו).
3. הדמויות המרכזיות בפרשה
- אניבל אלכסנדר קנלון אגירה (Aníbal Alexander Canelón Aguirre), המכונה "Prometheus" או "המהנדס": נחשב למוח שמאחורי המיזם. הוא מואשם בפיתוח התוכנה הזדונית ובניהול רשת המפעילים בשטח. בשל חומרת מעשיו, הוא הוכנס לרשימת עשרת הנמלטים המבוקשים ביותר של ה-FBI.
- סנקציות וכתבי אישום: משרד האוצר האמריקאי הטיל סנקציות על קנלון אגירה ועל 9 גופים המקושרים אליהם וחברות קש נוספות שסייעו לו. במקביל, משרד המשפטים האמריקאי (DOJ) מנהל חקירה רחבה שכבר הובילה לעשרות כתבי אישום פדרליים נגד מעורבים ברשת.
הדיווח הרשמי פורסם תחת מספר הסימוכין sb0640 של משרד האוצר האמריקאי, והוא חלק מהמאמץ הכולל של הממשל האמריקאי לחנוק את צינורות המימון הדיגיטליים והפיזיים של ארגוני פשיעה בינלאומיים המאיימים על המערכת הבנקאית שלו.