איראן הטמיעה רשת תקשורת היברידית מבצעית בשורות צבא החות'ים בתימן . מהי אותה רשת ?
רשת תקשורת היברידית היא תשתית רשת המשלבת שני סוגים או יותר של טכנולוגיות חיבור או ארכיטקטורות שונות, במטרה ליצור מערכת תקשורת אחת, אמינה וגמישה יותר.
לרוב, המונח מתייחס לשילוב בין רשתות קוויות (כמו סיבים אופטיים) לרשתות אלחוטיות (כמו סלולר או לוויין), או לשילוב בין תשתיות פיזיות מקומיות (On-Premises) לבין רשתות בענן ציבורי.
היכן משתמשים ברשת היברידית?
רשתות ארגוניות (Hybrid WAN): ארגונים מחברים את הסניפים שלהם גם באמצעות קו פרטי מאובטח ויקר (כמו MPLS) וגם באמצעות חיבור אינטרנט רגיל וזול (כמו פס רחב או 5G). מערכת חכמה (כמו SD-WAN) מנתבת את המידע הקריטי בקו המאובטח ואת הגלישה הרגילה באינטרנט הציבורי.
תשתיות ענן (Hybrid Cloud Networking): חיבור המחשבים הפיזיים שנמצאים בתוך משרדי החברה אל שרתי ענן מרוחקים (כמו AWS או Azure), כך שהם עובדים יחד כרשת אחת חלקה.
גיבוי ושרידות (Failover): מערכות המשתמשות בחיבור קווי קבוע (כמו סיב אופטי) כחיבור ראשי, ובמקרה של תקלה או ניתוק, עוברות באופן אוטומטי ומיידי לחיבור סלולרי (5G/4G) כדי שהעבודה לא תפסיק.
היתרונות המרכזיים של הרשת
אמינות גבוהה (שרידות): אם תשתית אחת קורסת, התשתית השנייה מגבה אותה באופן מיידי.
חיסכון בעלויות: מאפשרת לארגונים להעביר מידע פחות רגיש על גבי קווי אינטרנט זולים, במקום לשלם ביוקר על קווים פרטיים לכל תעבורת הרשת.
גמישות וביצועים: המערכת יודעת לנתב את תנועת המידע לנתיב המהיר והפנוי ביותר באותו רגע, בהתאם לעומס.
פתרונות אבטחת מידע ברשתות היברידיות
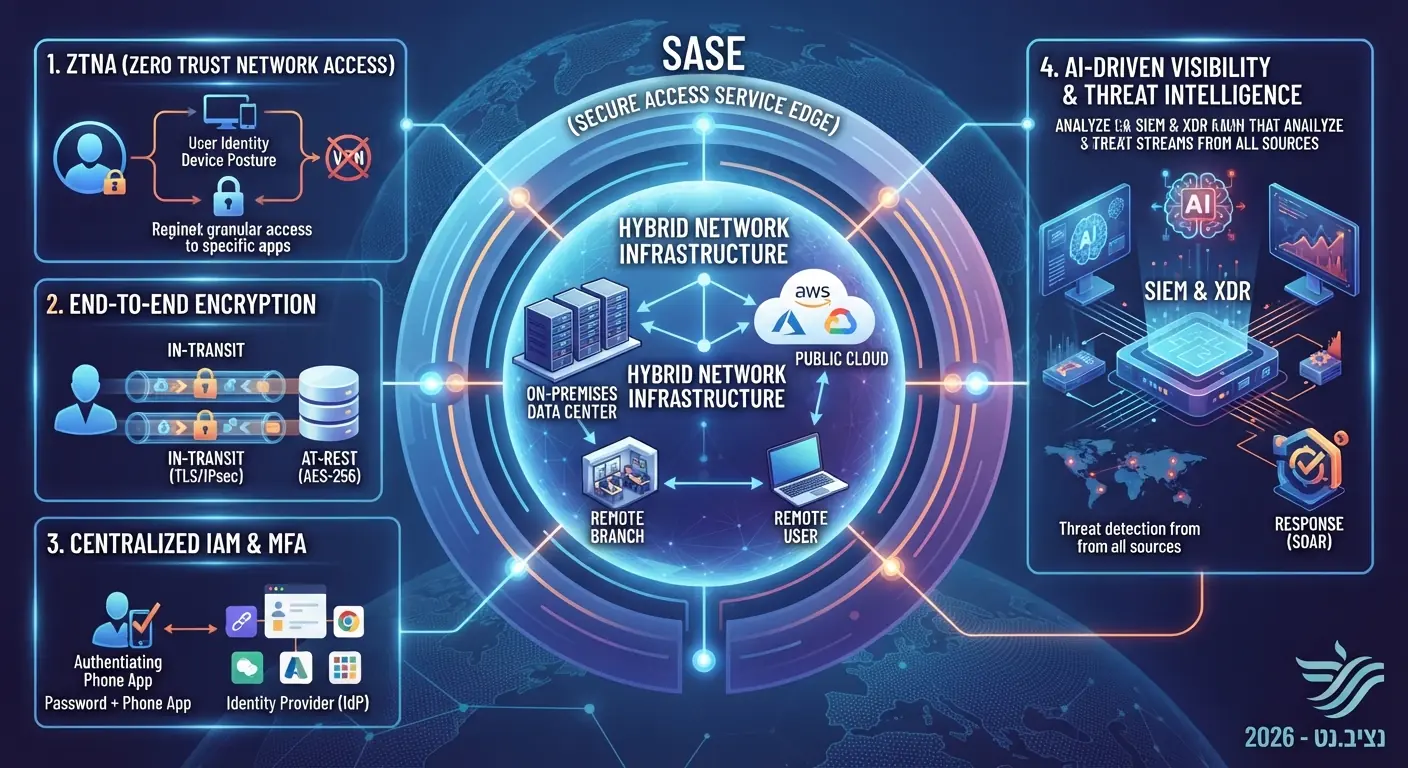
פתרונות אבטחת מידע ברשתות היברידיות מתמודדים עם אתגר מורכב: הצורך להגן על מידע שנע בין תשתיות פיזיות מקומיות (On-Premises), עננים ציבוריים שונים (AWS, Azure, Google Cloud), עובדים מהבית, וסניפים מרוחקים.
מאחר שהגבול הפיזי של הרשת הארגונית נעלם, פתרונות האבטחה המודרניים מבוססים על גישת "לעולם אל תסמוך, תמיד תאמת" (Zero Trust) ועל איחוד שירותי האבטחה בענן.
להלן פתרונות אבטחת המידע המובילים והמרכזיים ברשתות היברידיות:
1. ארכיטקטורת SASE (Secure Access Service Edge)
זהו הפתרון המקיף והנפוץ ביותר כיום לרשתות היברידיות. SASE מאחדת בין ניתוב הרשת (כמו SD-WAN) לבין פתרונות אבטחה מבוססי ענן לכדי פלטפורמה אחת. היא כוללת מספר רכיבי הגנה קריטיים:
ZTNA (Zero Trust Network Access): מחליף את ה-VPN המיושן. במקום לתת למשתמש גישה לכל הרשת, פתרון זה בודק את זהות המשתמש, בריאות המכשיר והמיקום שלו, ומאפשר לו גישה אך ורק לאפליקציה הספציפית שהוא צריך לעבוד עליה.
SWG (Secure Web Gateway): שער מאובטח שמסנן תכנים באינטרנט, חוסם אתרי זדוניים ומונע מעובדים להוריד קבצים מסוכנים, בין אם הם במשרד או בבית קפה.
CASB (Cloud Access Security Broker): שומר סף הממוקם בין משתמשי הקצה לבין שירותי הענן (כמו Office 365, Salesforce). הוא מונע דליפת מידע (DLP), מזהה התנהגות חשודה ומבטיח שהמידע בענן מוצפן ומאובטח.
2. הצפנה מקצה לקצה (End-to-End Encryption)
ברשת היברידית, המידע עובר כל הזמן בין תשתיות פרטיות לאינטרנט הציבורי. פתרונות האבטחה מחייבים:
הצפנה בתנועה (In-Transit): שימוש בפרוטוקולים מאובטחים (כמו IPsec VPN או TLS) כדי להבטיח שאף גורם חיצוני לא יוכל ליירט או לקרוא את המידע בזמן שהוא עובר מהשרת המקומי לענן.
הצפנה במנוחה (At-Rest): הצפנת בסיסי הנתונים והקבצים הן בשרתים המקומיים והן באחסון הענן, כך שגם אם מידע נגנב פיזית או וירטואלית, הוא יישאר חסר ערך לתוקפים.
3. ניהול זהויות וגישה מרכזי (Centralized IAM & MFA)
כאשר המשתמשים והאפליקציות מבוזרים, ניהול זהויות קשוח הוא קו ההגנה הראשון:
אימות רב-שלבי (MFA): חובה לכל התחברות לרשת או לענן (למשל: סיסמה + קוד בנייד).
Identity Provider (IdP) אחיד: שימוש במערכת ניהול זהויות אחת (כמו Microsoft Entra ID / Okta) שמספקת גישה אחידה (SSO – Single Sign-On) לכלל המשאבים בארגון, מה שמקל על ניטור, אכיפת מדיניות וחסימה מיידית של משתמשים בעת הצורך.
4. ניטור, ראות (Visibility) ותגובה באמצעות AI
אחד האתגרים הגדולים ברשת היברידית הוא "שטחים מתים" (Blind Spots) – קל לפספס תקיפה כשהיא עוברת בין סביבות שונות. הפתרון לכך הוא מערכות ניטור מתקדמות:
מערכות SIEM ו-XDR מבוססות ענן: מערכות אלו אוספות יומני אירועים (Logs) מכל חלקי הרשת ההיברידית (שרתים, ענן, מחשבי קצה, נתבים).
אנליטיקה מבוססת AI: המערכת מנתחת את זרם המידע העצום בזמן אמת, מזהה אנומליות (למשל: עובד שהתחבר מישראל ובמקביל חלה גישה לחשבון שלו מארצות הברית), ומסוגלת לחסום את האיום באופן אוטומטי תוך שניות.